
Zoho Mail单点登录
概述
本文介绍Zoho Mail与竹云IDaaS基于SAML协议的单点登录配置过程。
认证配置
Zoho Mail 配置
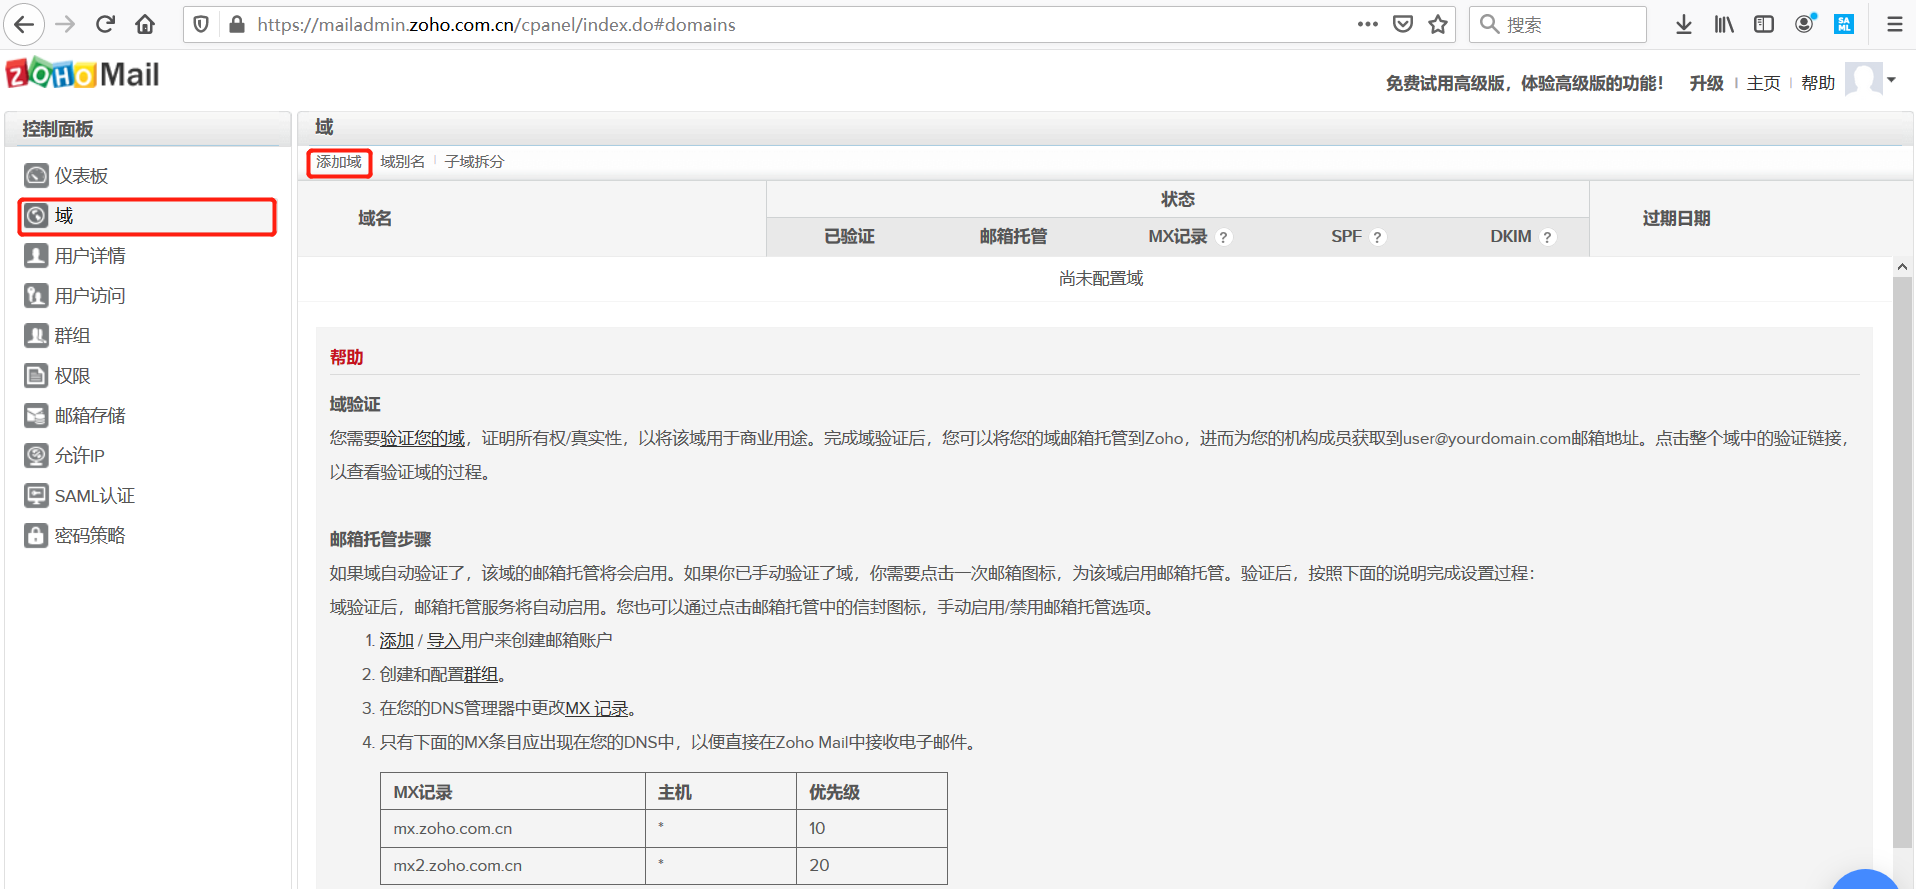
添加域名。
配置Zoho Mail SAML认证,参数说明如下:
下载竹云IDaaS的IDP元数据请访问 https://{your_domain}/api/v1/saml2/idp/metadata。
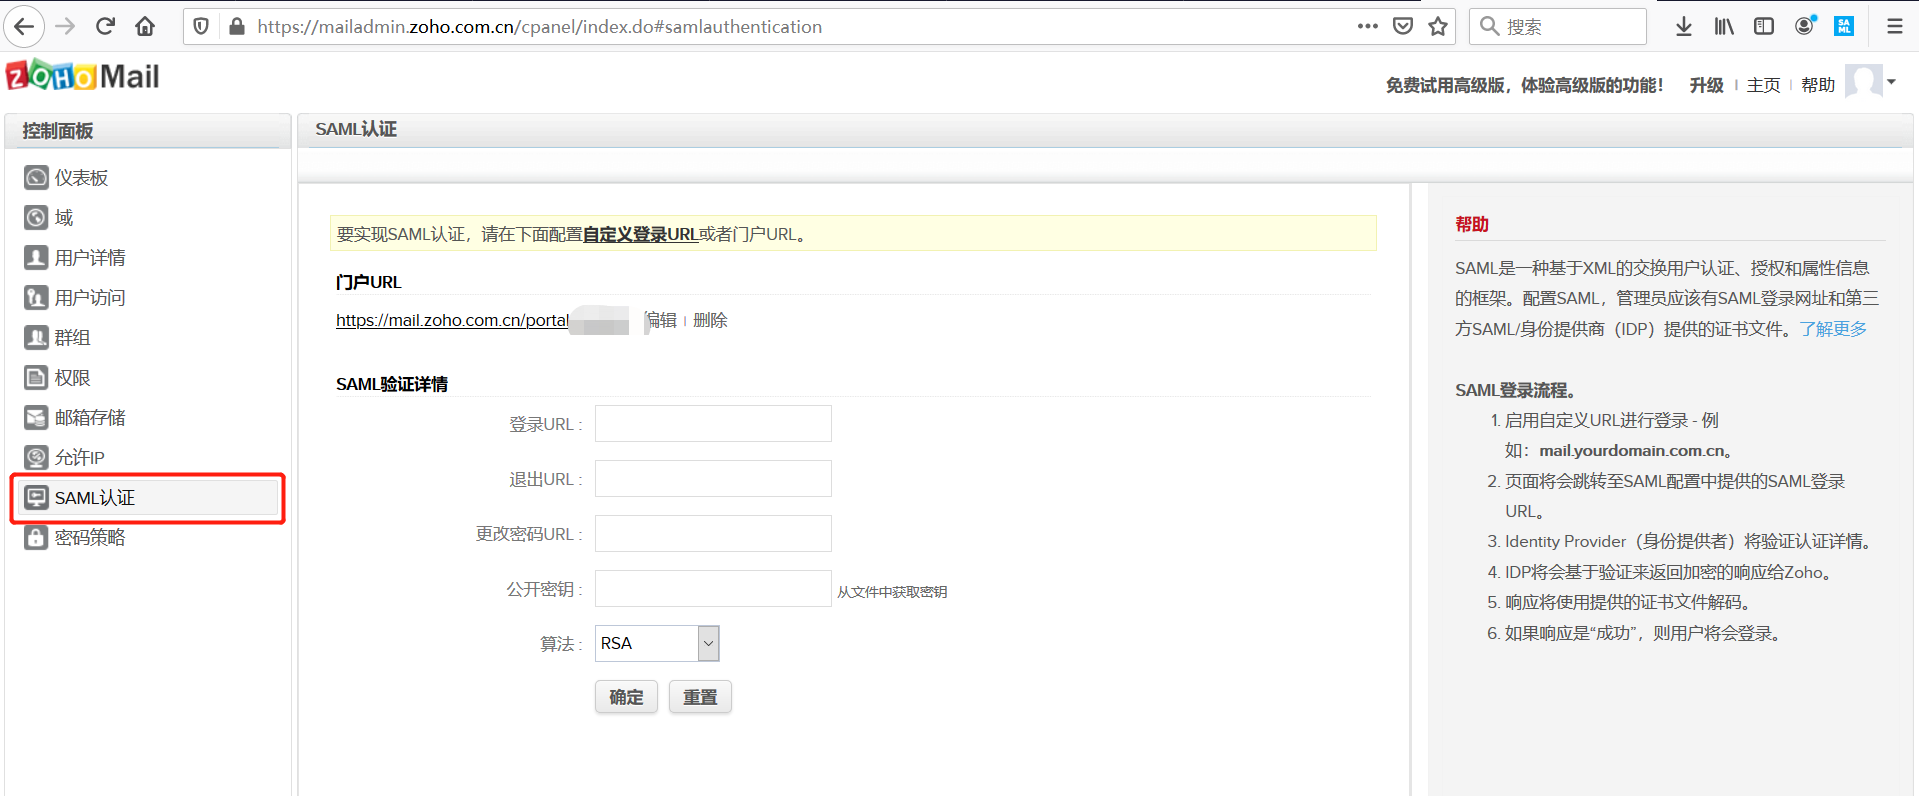
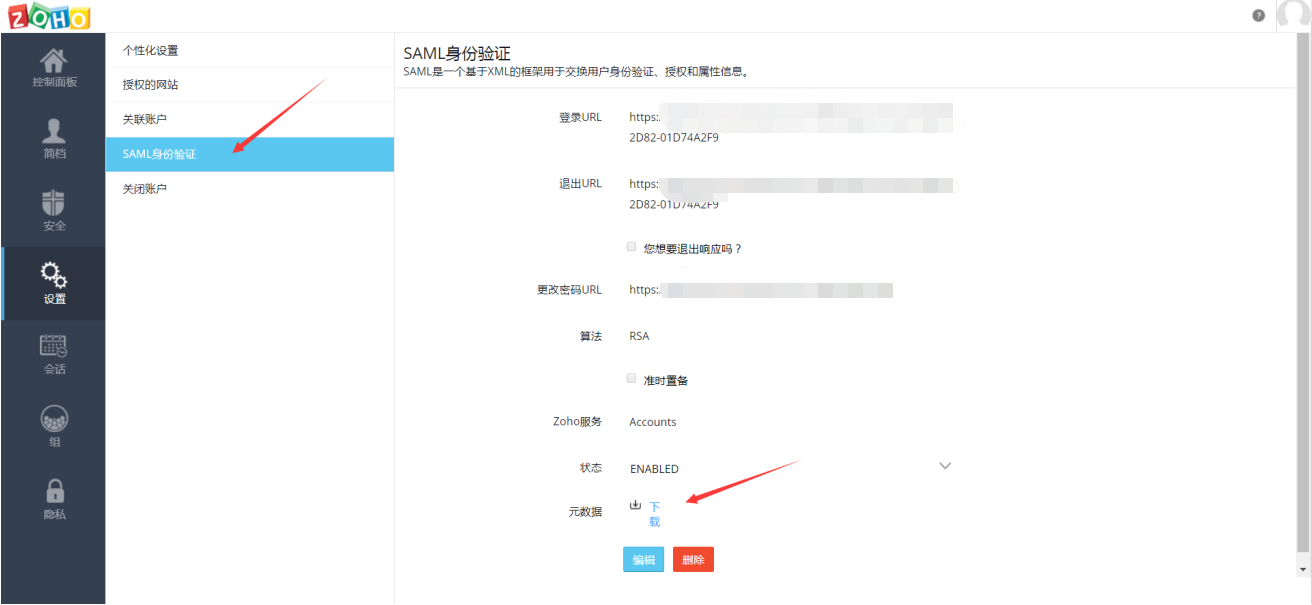
参数 说明 门户URL 自定义域名,访问该地址会自动跳转到竹云IDaaS登录页面 登录URL IDP服务地址,即竹云IDaaS元数据中的SingleSignOnService 参数(SAML 2.0 Endpoint URL) 退出URL IDP退出地址,即竹云IDaaS元数据中的SingleLogoutService参数(SLO Endpoint URL) 更改密码URL 公开密钥 证书公共秘钥,即竹云IDaaS IDP metadata证书公钥 算法 RSA 下载Zoho Mail元数据。
竹云IDaaS 配置
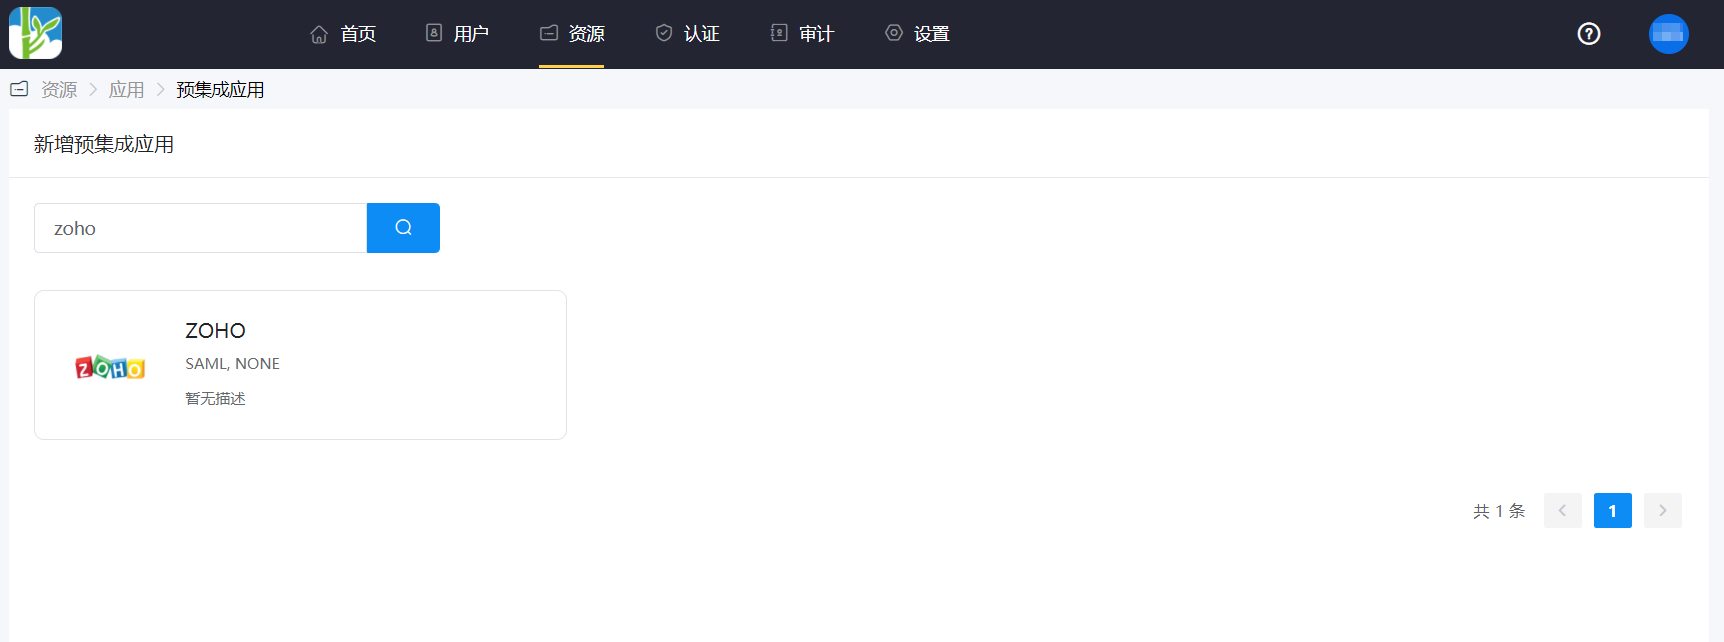
添加预集成应用 ZOHO。
认证参数配置。
导入配置zoho mail元数据。
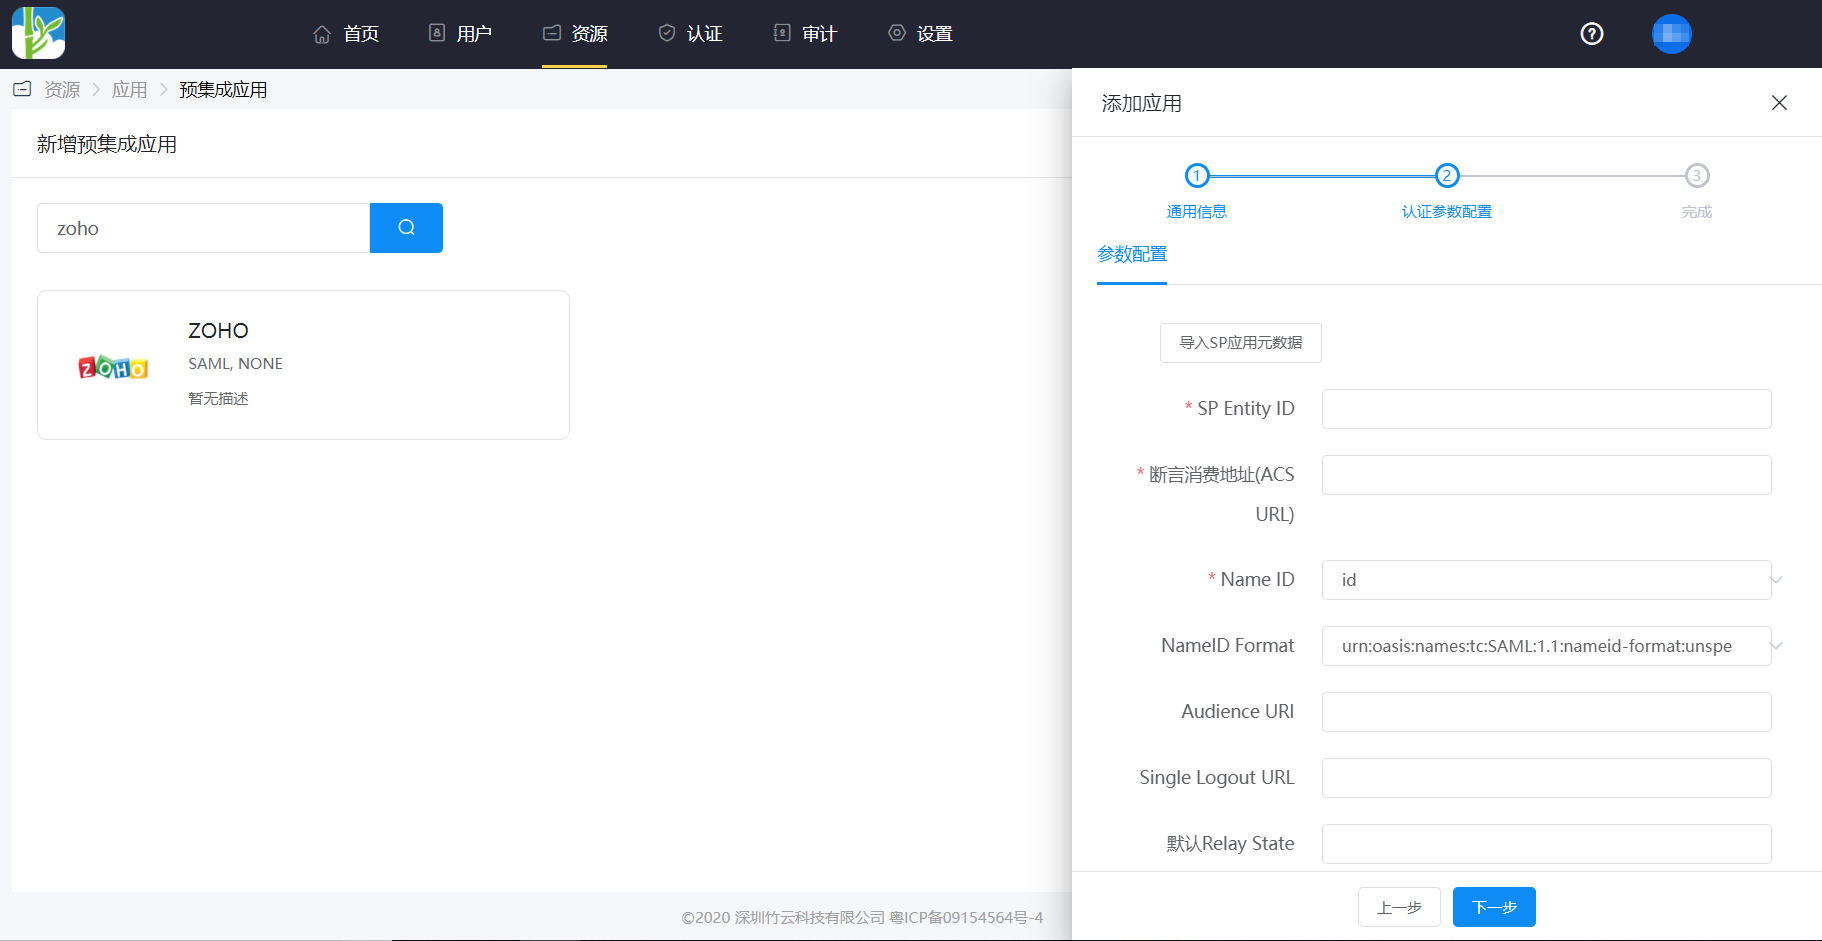
参数 参数说明 SP Entity ID Zoho Mail元数据中entityID参数 断言消费地址(ACS URL) Zoho Mail元数据中AssertionConsumerService URL参数 Name ID 邮箱 NameID Format Zoho Mail元数据中NameIDFormat参数 Audience URI Zoho Mail元数据中entityID参数 默认Relay State https://mail.zoho.com.cn 进入应用详情-授权管理-应用账号,点击添加账号按钮,选择授权用户。
登录验证
如下两种登录方式:
授权用户登录用户中心,点击Zoho mail图标,单点进入Zoho Mail系统。
访问Zoho Mail SAML认证配置中的门户url,跳转至竹云IDaaS认证页面进行登录。