配置 SAML 认证登录
本章节为您介绍 IDaaS 作为服务提供方( SP )与第三方身份提供商( IDP )的集成配置过程。在 IDaaS 平台配置集成 SAML 认证源后,参考本模块配置 SAML 认证登录,访问应用系统时通过 IDaaS 跳转至第三方身份提供商完成身份认证。
前提条件
- 已在支持 SAML 认证的第三方身份提供商( IDP )平台创建应用。
- 拥有 IDaaS 企业中心平台的管理员权限。
- 应用已在 IDaaS 平台集成。
- 已在 IDaaS 平台配置 SAML 认证源。
配置流程

操作步骤
为应用配置 SAML 认证
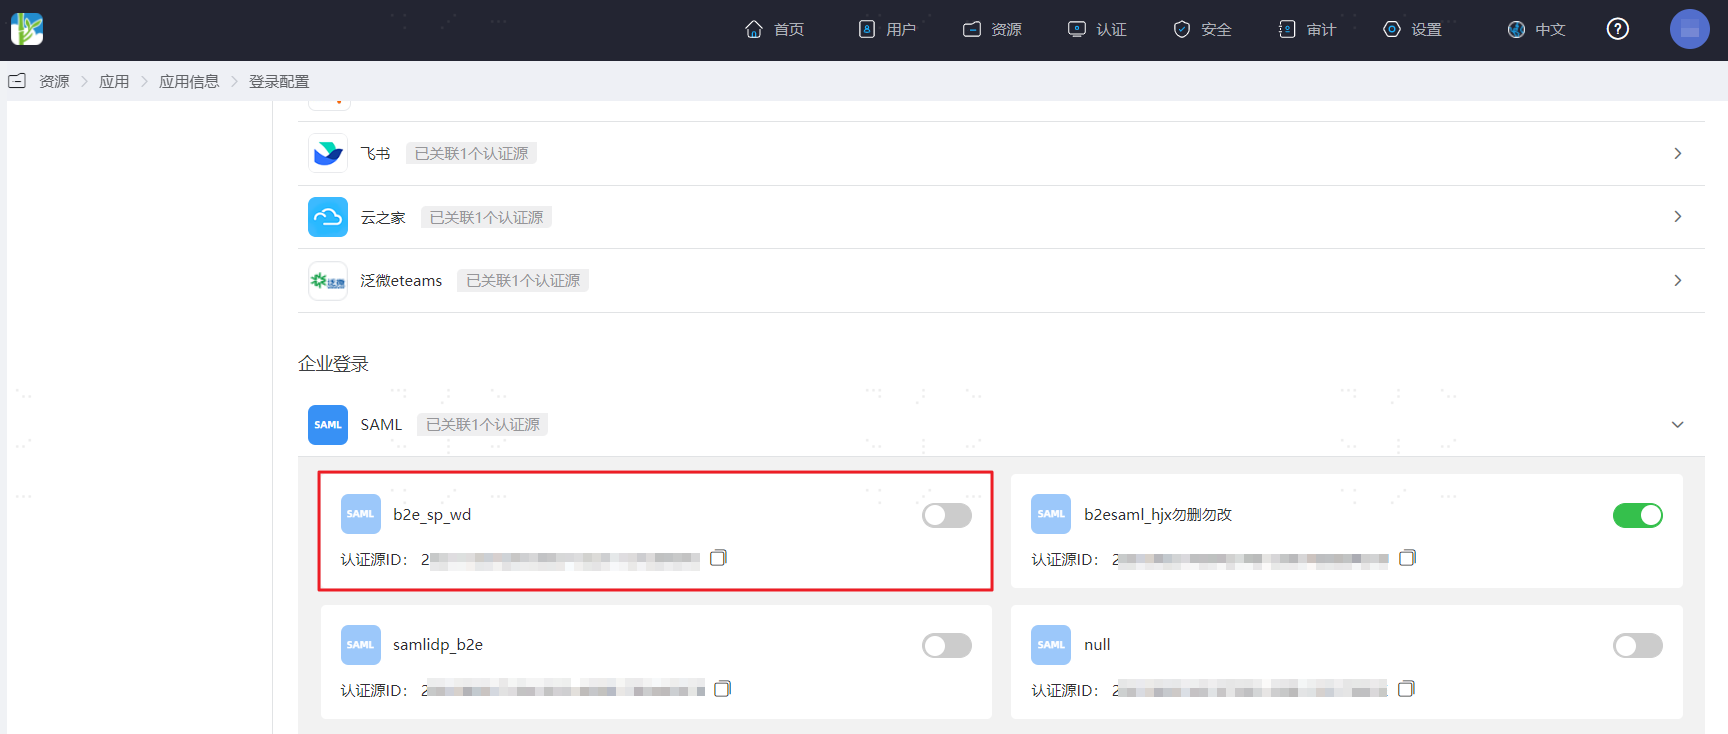
登录 IDaaS 企业中心平台,在上方导航栏选择 “资源 > 应用” ,以用户中心应用为例,选择 “用户中心” 切换至 “登录配置” 页签,下拉 SAML ,启用此前新增的 SAML 认证源。
验证 SAML 认证登录
TIP
SAML 认证登录实际流程与配置 SAML 认证源中的 “未关联用户时” 选项有关,请参考界面提示登录。
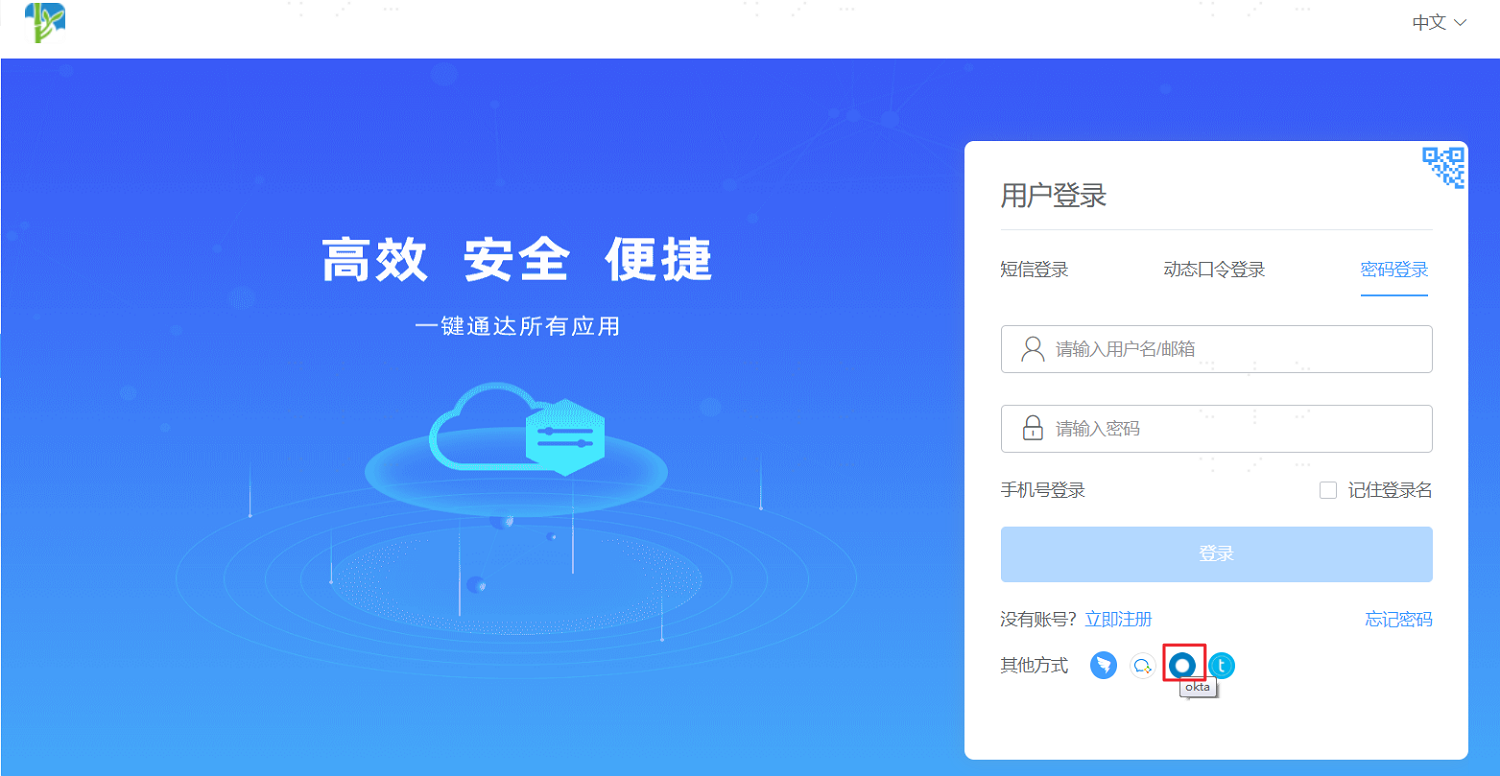
登录用户中心,在应用系统登录页,选择 saml 认证登录,此处以 okta 为例。
页面跳转至 Okta 登录页,使用 Okta 账号密码登录用户中心。