
名才 HR 系统作为身份源
IDaaS 支持企业以多种身份源渠道导入用户和组织机构信息至 IDaaS 平台,本文将为您介绍如何在 IDaaS 平台中配置名才 HR 系统作为身份源,实现组织机构和用户数据的同步。
前提条件
- 拥有名才 HR 系统开放平台的管理员权限。
- 拥有 IDaaS 企业中心平台的管理员权限。
配置流程
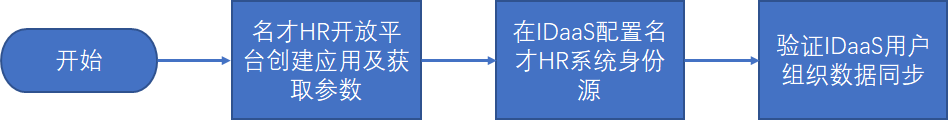
操作步骤
名才 HR 开放平台创建应用
- 在名才 HR 开放平台自建企业应用,详细操作请参考平台的相关文档。
- 获取自建应用的 appKey 、 appSecret 等相关参数。
- 为用户授予新建应用的访问权限。
IDaaS 配置名才 HR 身份源
登录 IDaaS 企业中心平台,在上方导航栏选择 “用户 > 身份源管理”,单击 ”添加身份源“ 选择 “名才 HR” 身份源。
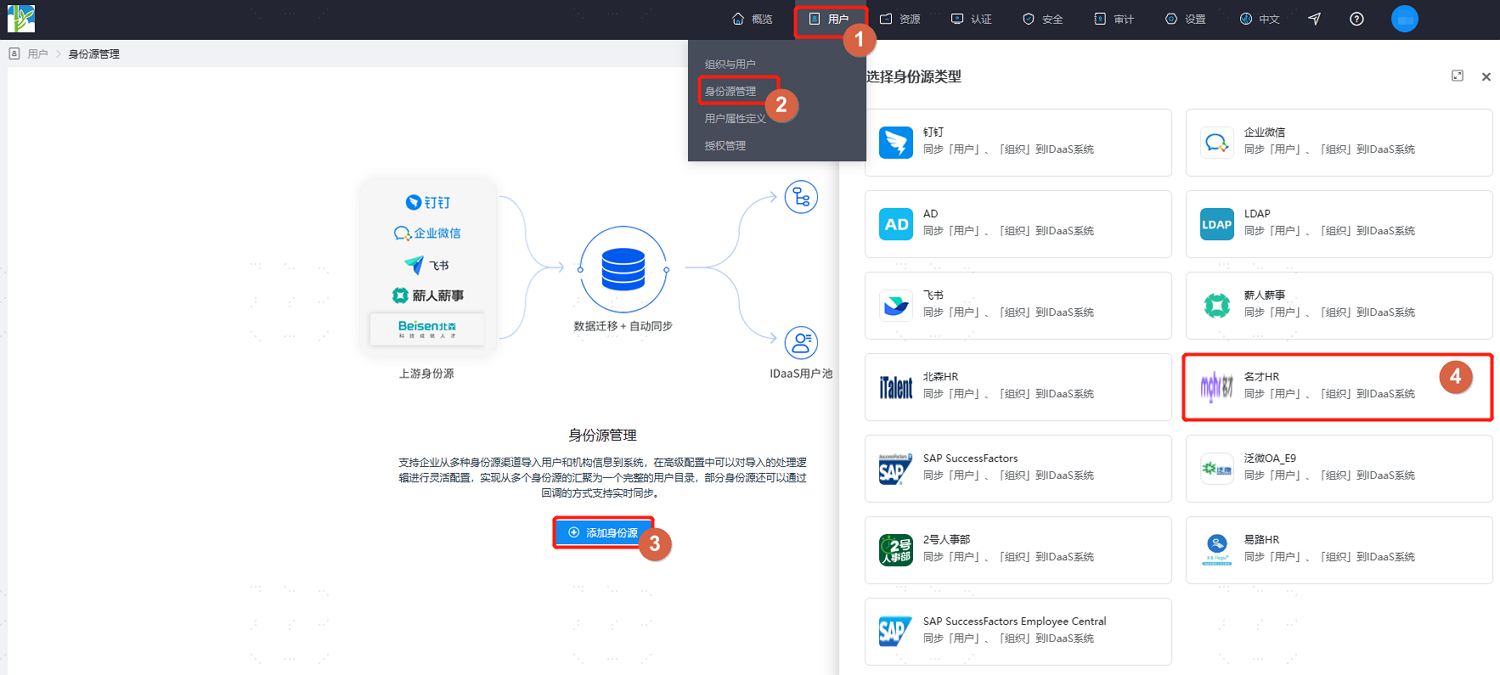
自定义设置身份源名称,参考界面提示填写 appKey 、 appSecret 、 Base 地址等参数,设置完成后单击 ”确定“ 保存。
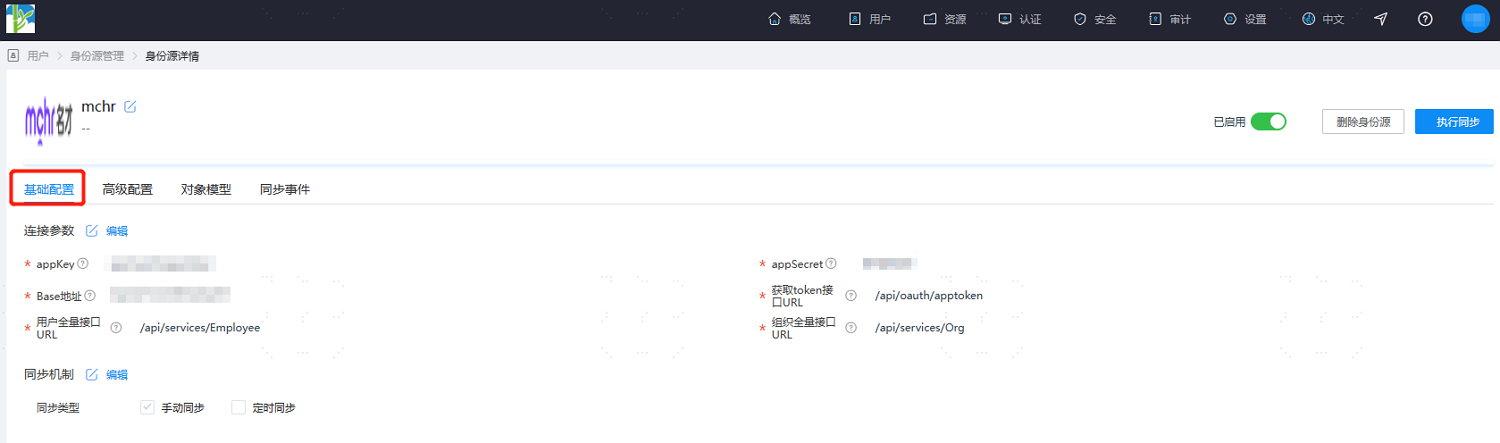
进入新增身份源的详情页,可查看、更新名才 HR 身份源的 “基础配置” ,包括连接参数及同步机制。
切换至 “高级配置” 页签,建议保持默认或者根据实际需求参考填写 。
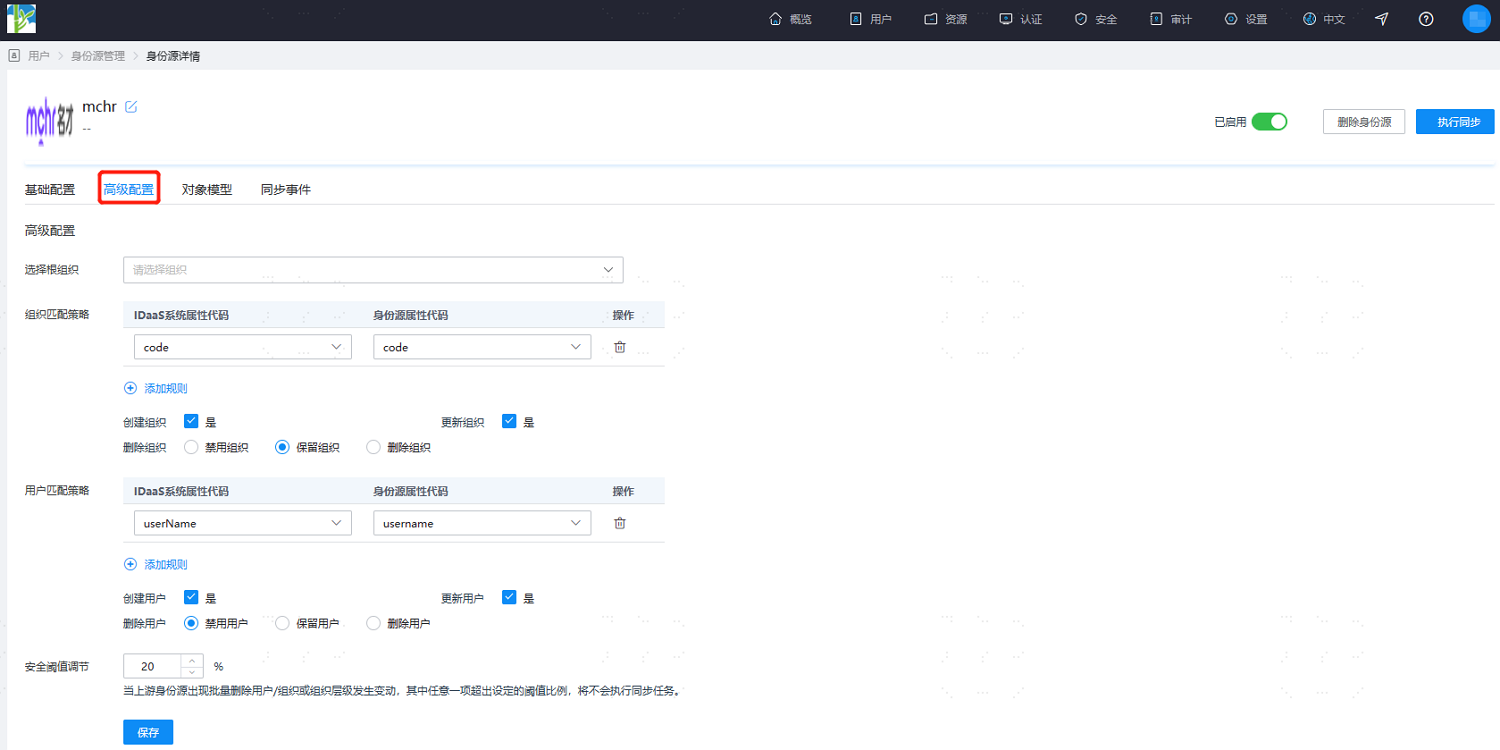
参数 说明 选择根组织 选择 IDaaS 中的组织节点,作为同步过来的名才 HR 组织的根节点 组织匹配策略 默认 IDaaS 中的组织编码和薪人薪事中的机构编码做关联 创建组织 默认是 更新组织 默认是 删除组织 默认保留组织(即名才 HR 中删除组织, IDaaS 中保留组织),还支持禁用、删除组织 用户匹配策略 默认 IDaaS 中的用户手机号、用户名和名才 HR 中的用户手机号、用户名做关联 创建用户 默认是 更新用户 默认是 删除用户 默认禁用用户(即名才 HR 中删除用户, IDaaS 中禁用用户),还支持保留、删除用户 安全阈值调节 设置当上游身份源出现删除用户/删除组织/组织层级变动等情况时,在身份源中以上变动的最大阈值比例
阈值 =(平台已回收数据和本次回收数据的差异值 / 已回收数据) * 100%,当上游身份源应用禁用/删除超过设定的阈值数据,平台接到指定后,将不进行禁用/删除操作。配置完成后切换至 “对象模型” 页签选择 “映射定义” ,根据项目实际需求为名才 HR 系统中组织、用户的属性和 IDaaS 中组织与用户的属性配置映射关系。
对象模型支持把名才 HR 身份源中的用户、组织上的属性,与 IDaaS 中的用户、组织的属性进行映射匹配。设置之后,实现从名才 HR 回收用户、组织属性至 IDaaS 的用户、组织属性。
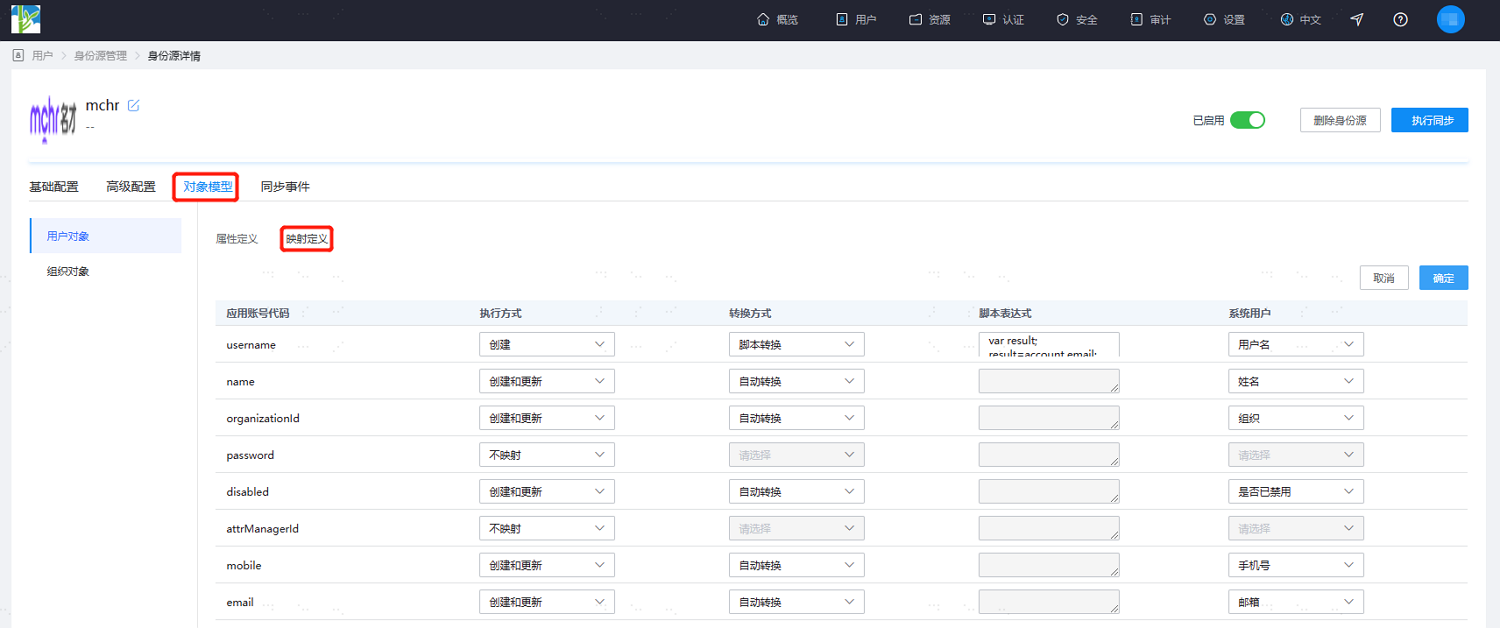
- 执行方式:设置属性在哪种情形下需要映射。
- 不映射:不会同步该属性至 IDaaS 。
- 创建:只有在创建的时候会同步该属性。
- 更新:只有在更新的时候会同步该属性。
- 创建和更新:创建和更新时同步该属性。
- 转换方式:设置属性映射的方式。
- 自动转换:身份源中什么值,就同步什么值。
- 脚本转换:身份源中的值不满足需要的格式可通过此方式来转换,可参考脚本映射方法。
- 执行方式:设置属性在哪种情形下需要映射。
对象模型设置完成后单击 “执行同步” 立即执行同步操作。
TIP
如果基础配置中的同步机制设置为定时同步,则此处无需通过手动执行同步任务。
执行完成后切换至 “同步事件” 页面,可查看该身份源的所有同步任务,单击 “操作” 列下的 “详情” 查看导入结果,或者在 “用户 > 用户与组织” 页面查看导入的数据。