
配置 OIDC 协议应用 SSO
IDaaS 平台除了支持配置 OIDC 协议作为认证源,通过 OIDC 协议认证登录各应用系统外,还支持通过 OIDC 协议集成应用,实现应用单点登录,以 IDaaS 为认证平台。在 IDaaS 用户中心登录后,可直接跳转登录应用,无需二次登录。
前提条件
拥有 IDaaS 企业中心平台的管理员权限。
操作步骤
配置 OIDC 协议的应用
登录 IDaaS 企业中心平台,在上方导航栏选择 “资源 > 应用” ,单击 “添加自建应用” 设置应用名称后保存,进入应用详情页。
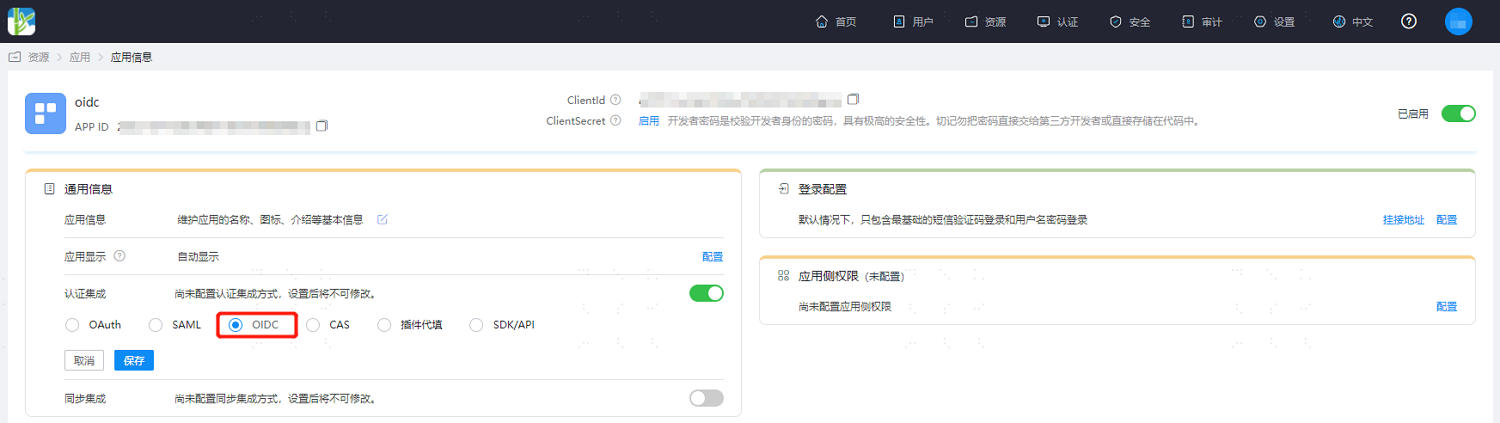
在应用信息页开启 “认证集成” ,设置为 OIDC 并保存。
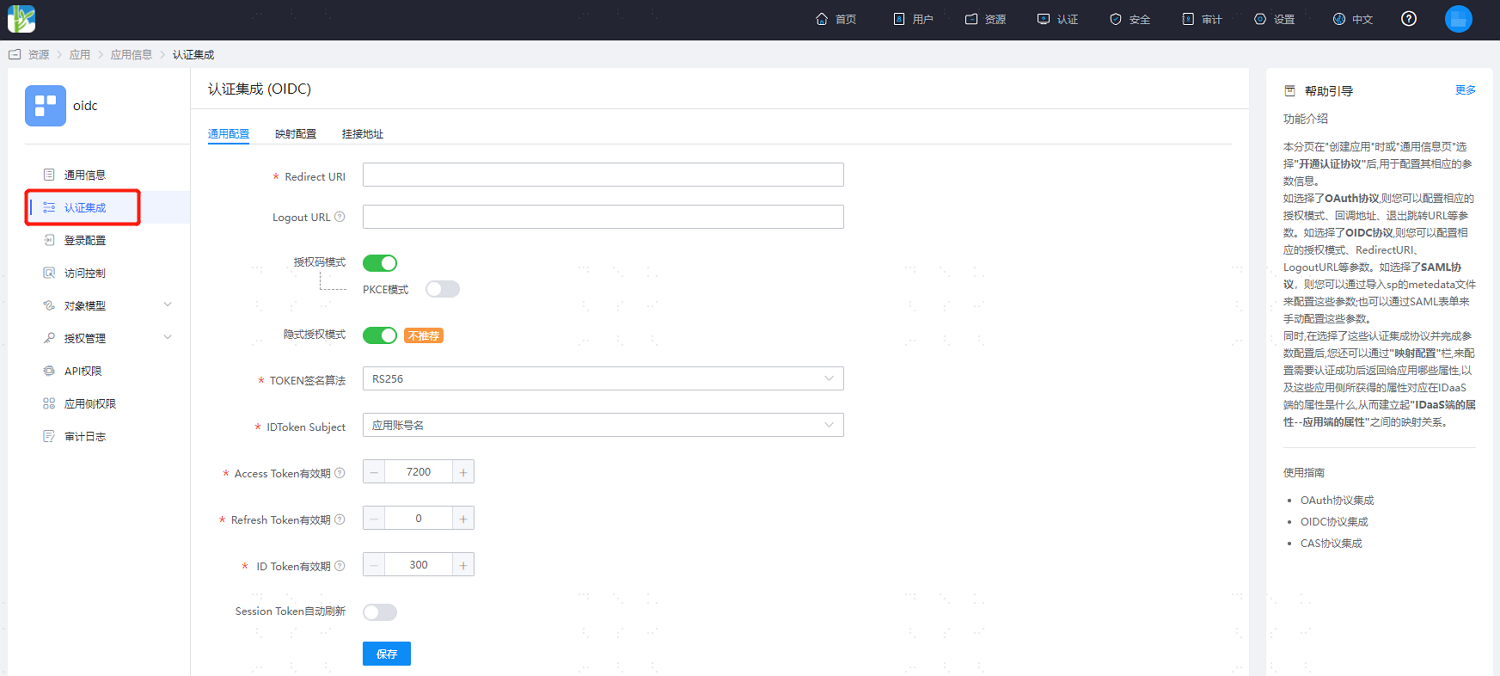
单击 “认证集成” 后的 “配置” 进入认证集成详情页,设置与您的应用相匹配的授权模式和 Token 签名算法。
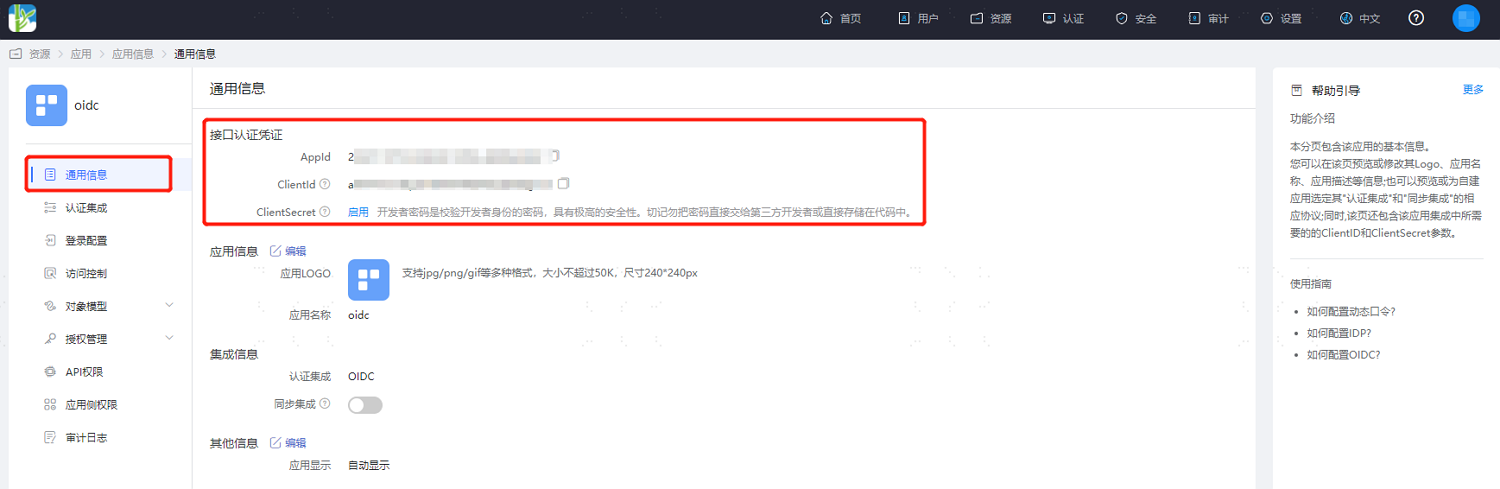
切换至 “通用信息” 页签,获取 ClientId 、 ClientSecret 。
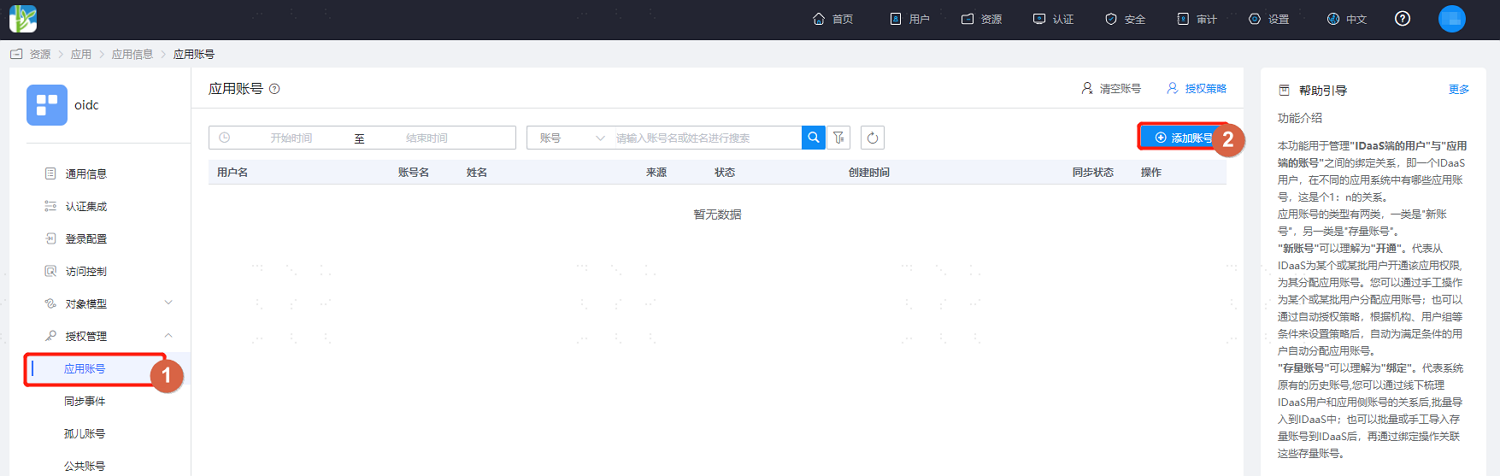
切换至 “授权管理 > 应用账号” 页面,为应用添加访问账号。
在上方导航栏选择 “设置 > 服务配置” ,单击 “OIDC” 获取相应参数。
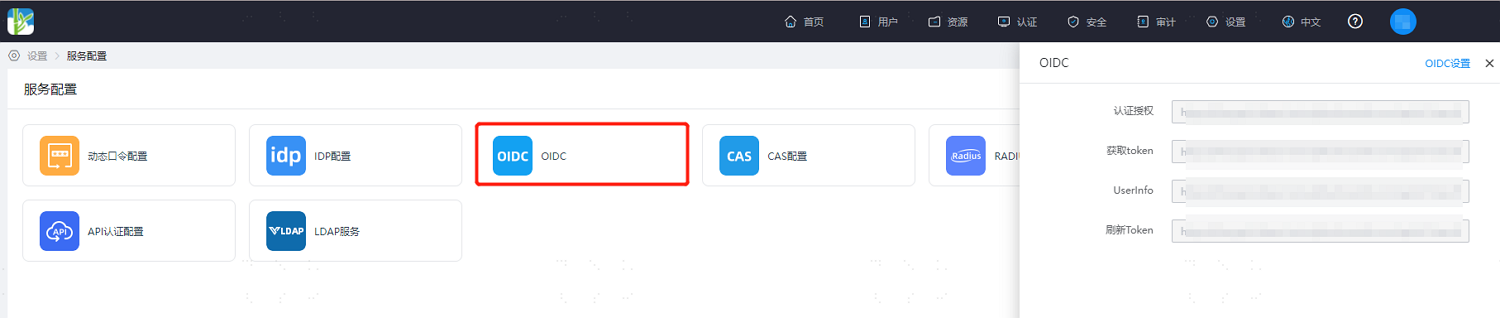
将获取的 OIDC 相关信息配置到您的应用中。
开发集成
在 IDaaS 平台配置完成后,请参考OIDC 协议中的对应模式完成后续集成配置,配置完成后用户即可在用户中心单点登录该应用。