配置 LDAP 认证源
为方便企业用户的认证登录, IDaaS 通过 LDAP 协议把认证指向 LDAP , LDAP 通过认证后,根据 LDAP 返回的用户属性与 IDaaS 用户关联属性做匹配校验,验证通过即可登录 IDaaS 。当前仅在 2E 场景支持此功能。
本章节为您介绍配置 LDAP 认证源的相关操作。
前提条件
拥有 IDaaS 企业中心平台的管理员权限。
操作步骤
IDaaS 平台配置 LDAP 认证源
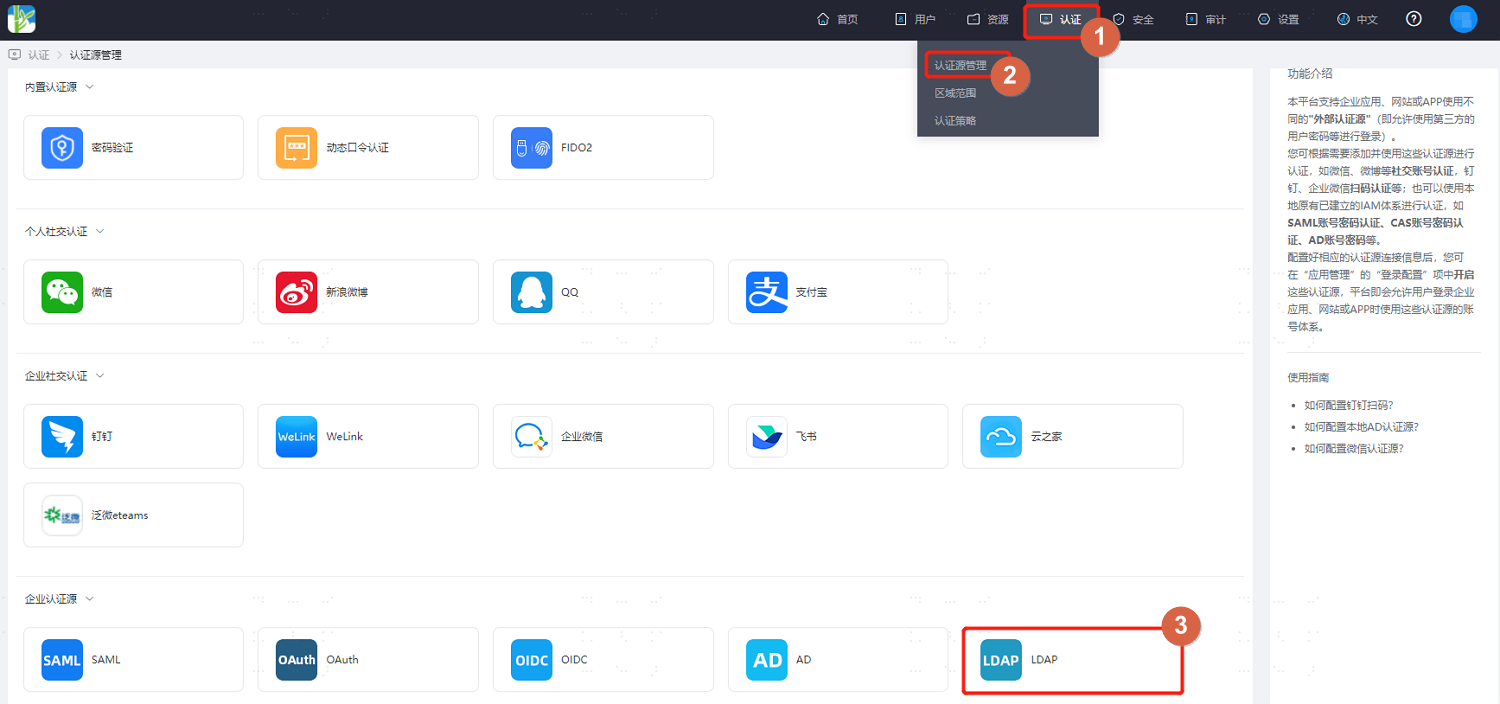
登录 IDaaS 企业中心平台,在上方导航栏选择 “认证 > 认证源管理” ,进入 LDAP 认证源页面单击 “添加认证源” 。
参考界面提示配置 LDAP 认证源关键参数,关键参数说明如下。
连接方式:配置 LDAP 服务与 IDaaS 服务的连接方式。
- 直接连接: LDAP 服务器如果有固定的外网 ip 并且外网可以访问的情况,建议选择直接连接方式。
- 通过云桥 Agent 方式: LDAP 服务器如果不能外网访问,需要通过认证源云桥访问,此时选择通过云桥 Agent 方式连接。
配置直接连接参数(直接连接)
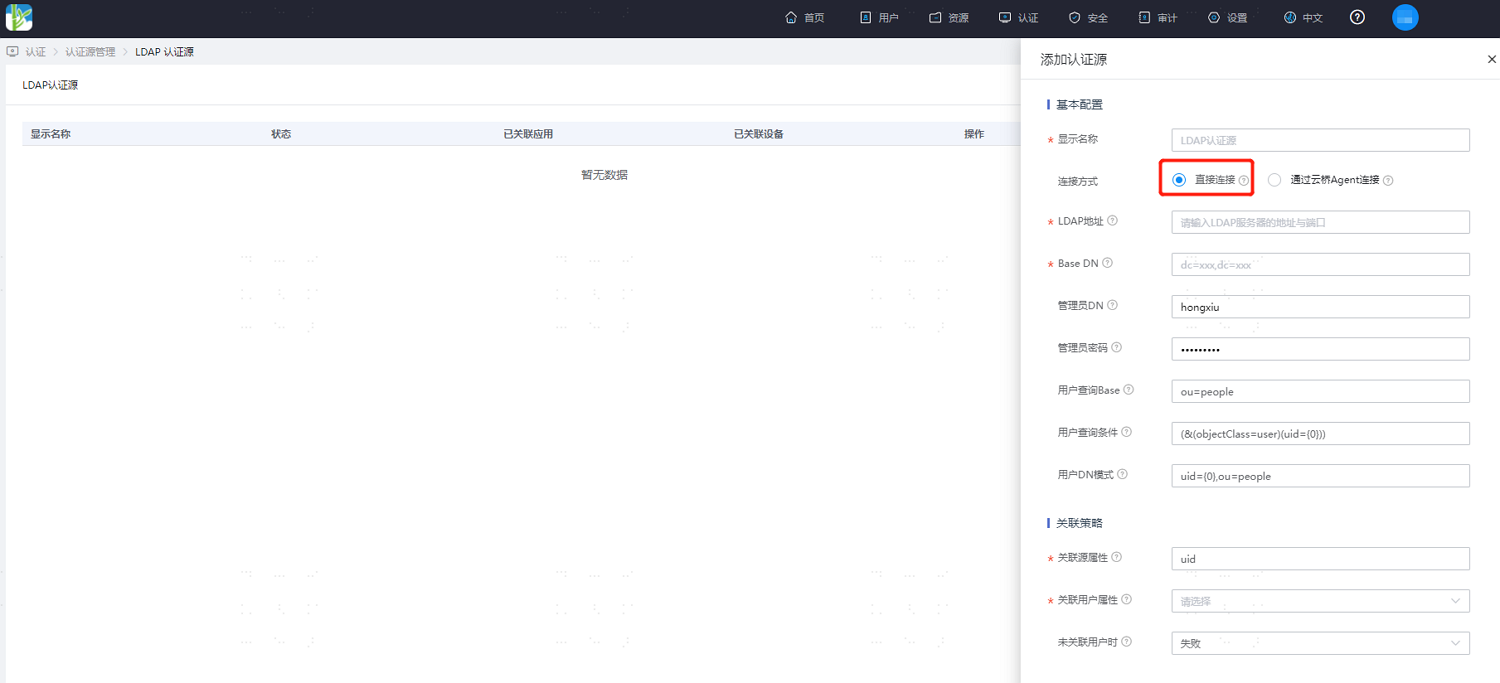
支持配置两种认证模式,说明如下。
配置基于 DN 直接认证:若您的企业用户均有类似的 DN 模式,如 uid=XXX,ou=user,dc=test,dc=com ,建议您选择此配置。
连接方式选择直接连接方式,参考界面提示配置 LDAP 地址、 Base DN 以及用户 DN 模式,其余参数选配。
配置管理员账号密码认证:若您的企业用户没有固定的 DN 模式,建议您选择此配置。
连接方式选择直接连接方式,参考界面提示配置 LDAP 地址、 Base DN 、管理员 DN 、管理员密码、用户查询 Base 、以及用户查询条件,其余参数选配。
TIP
- 推荐 LDAP 地址连接使用传输加密的方式,如 ldaps://[hostname]:[port]/,使用 ldaps 地址默认会校验证书,可根据实际选择忽略证书校验。
- 如果以上两种认证模式均已配置,则在认证登录阶段会优先使用 DN 模式认证,若未认证成功则通过管理员账号密码认证。
配置云桥连接参数(通过云桥 Agent 连接)
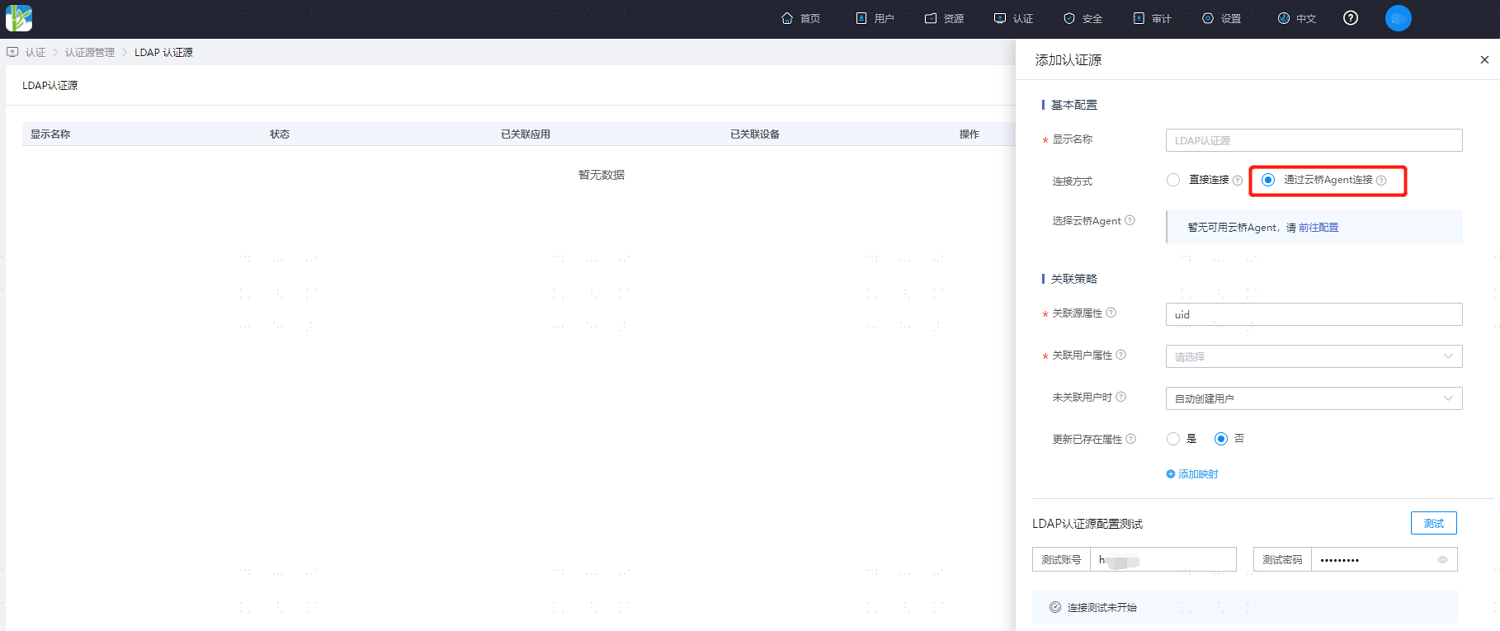
参数 说明 连接方式 连接 LDAP 服务器的方式,选择通过云桥 Agent 连接 选择云桥 Agent 选择已安装部署的认证源类型云桥,已过滤掉 22.6.1.0 之前版本的云桥 关联源属性 LDAP 用户名属性,默认值 uid 关联用户属性 IDaaS 用户属性字段,可选择用户名、 ID 、手机号、员工 ID 、邮箱,建议使用用户名关联 LDAP 用户名 未关联用户时 LDAP 属性与 IDaaS 用户属性未关联时的策略,可配置自动创建用户或失败 更新已存在属性 默认否(自动创建用户时展示) TIP
- 关联源属性和关联用户属性的作用:取 LDAP 中用户的一个属性与 IDaaS 中用户的一个属性进行关系映射。如果 LDAP 返回的用户信息的该属性与 IDaaS 中的关联属性一致,则通过认证。
- 未关联用户时:如果 LDAP 返回的用户信息的源属性与 IDaaS 中的关联属性不一致时,没有关联到系统用户时,可选配置如下。
选择失败即不允许认证通过。
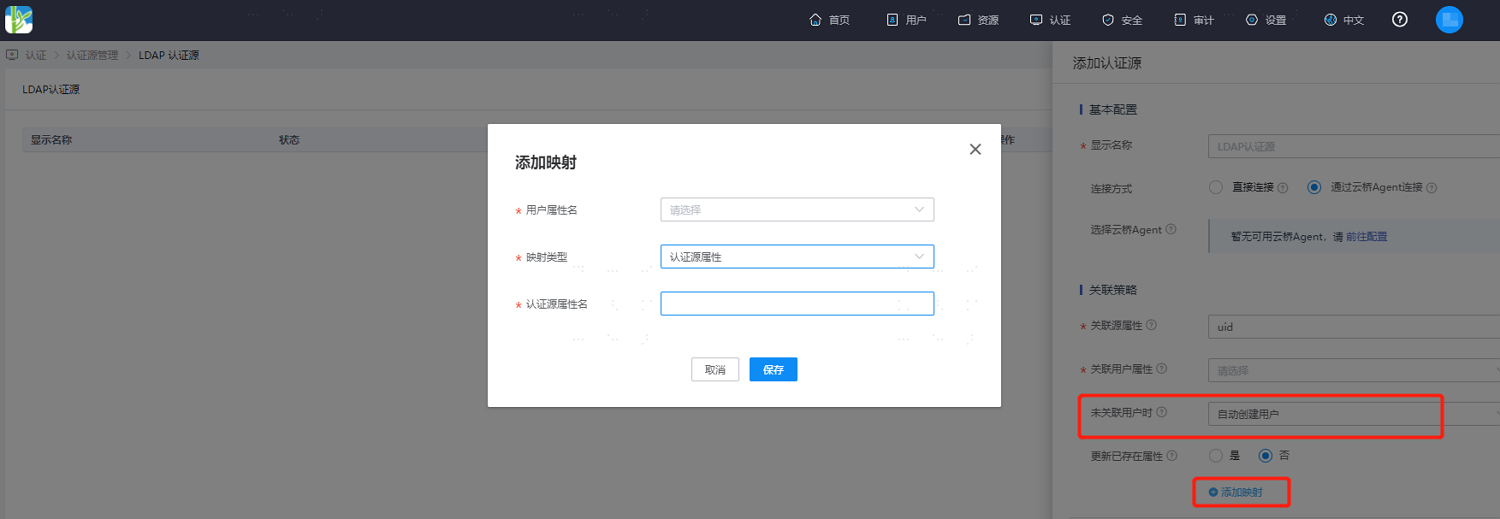
选择自动创建用户时,则根据映射规则和关联属性进行 IDaaS 用户创建,并通过认证。
映射属性说明如下:
用户属性名:下拉选择 IDaaS 中用户属性。
映射类型: 选择映射类型。
- 选择认证源属性选项时,需在第三行认证源属性名输入栏中输入认证源返回的属性名称。
- 选择固定值选项时,需在第三行固定值输入栏中输入固定属性值。
- 选择脚本转换时,需在第三行脚本内容输入栏中输入转换脚本。关于脚本转换的语法,请参考如何开发映射定义里的动态脚本,脚本转换对象中常见的 AD 返回属性请参考下文脚本转换对象。
认证源属性名: LDAP 服务器中的用户属性。
脚本转换对象
脚本对象为 idp ,包含 LDAP 返回的属性,其中常见属性如下:
属性名 显示名称 uid 通常指用户登录名。例: uid=tester sn 通常指一个人的姓氏。例: sn: Wang cn 通常指一个对象的名称。如果是人,需要使用全名。例: CN=ldapadmin telephoneNumber 电话号码 mail 电子邮件 TIP
LDAP schema 中定义的 objectClass 决定 LDAP 中具有的属性,如下图的 LDAP 控制面板中,可以看到这个用户的 objectClass 为 organizationalPerson ,包含属性 sn ( Last Name )、 cn ( Common Name )。
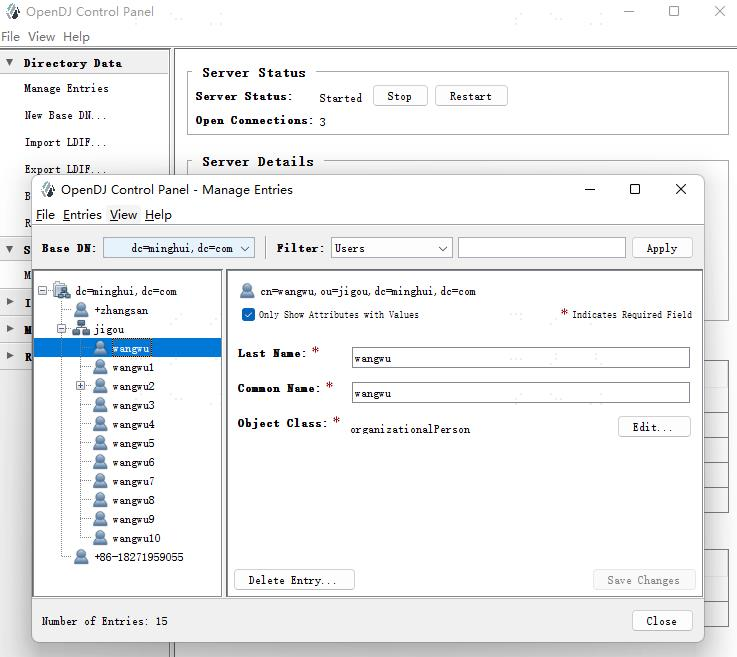
我们在使用脚本对象时,可以直接使用 idp.【属性名】的方式获取,例如: idp.cn 、 idp.sn 。
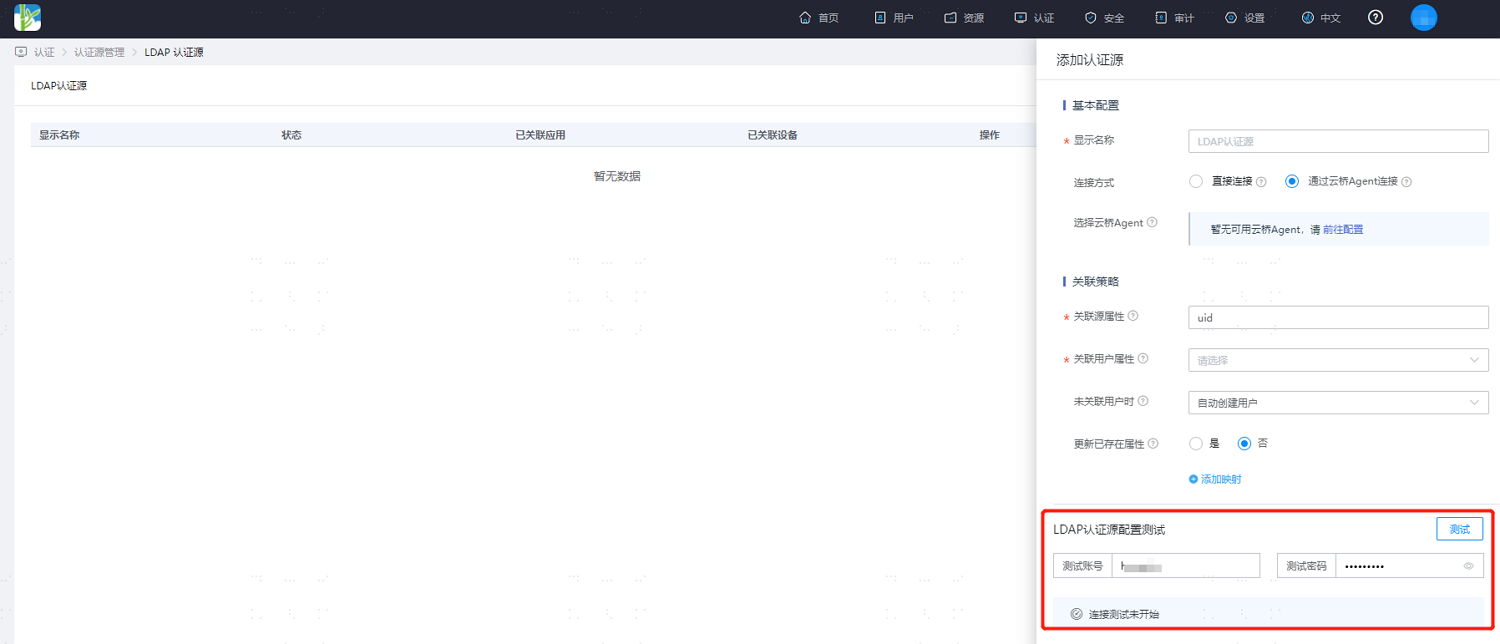
完成 LDAP 认证源参数配置后,在配置最底部输入 LDAP 用户名和密码,单击 “测试” 对 LDAP 认证源的配置以及 LDAP 服务器的连接情况进行测试,测试无误后保存配置。